 NodeCrypto
암호 절차를 노드로 연결해 브라우저에서 바로 실행하고 검증합니다
NodeCrypto는 복잡한 암호 프로토콜, 키 유도 스케줄, 인증 핸드셰이크를 시각적인 노드 그래프로 표현합니다. AES, SEED, ARIA, LEA, HMAC, HKDF, X25519, Ed25519, 양자내성 ML-KEM, 내장 스크립트 노드를 캔버스에 배치하고 포트를 연결해 모든 단계의 바이트 중간값을 실시간으로 확인하십시오.
모든 연산은 브라우저 안에서 실행되며 입력한 값은 서버로 전송되지 않습니다. 웹앱은 외부 통신을 차단하는 콘텐츠 보안 정책(CSP)을 적용하며, 브라우저 개발자 도구의 네트워크 탭에서 직접 확인할 수 있습니다.
작동 방식
별도의 개발 환경 설정이나 보일러플레이트 코드 없이, 캔버스 위에서 3단계로 암호 파이프라인을 설계하고 검증합니다.
-
노드 배치
팔레트의 8개 범주(입력, 인코딩 변환, 해시·MAC, 대칭키 블록/스트림 암호, 비대칭키·타원곡선, 키 유도, 양자내성 암호, 내장 스크립트)에서 필요한 연산 노드를 고릅니다.
-
타입 검증 포트 연결
출력 포트에서 입력 포트로 선을 끌어 연결합니다. 연결하는 즉시 포트 데이터 타입(
Bytes,String,Int,Bool,Set)을 검사하므로 잘못된 배선을 사전에 방지합니다. -
단계별 실행과 검증
워크플로우를 실행하고 노드별 출력 바이트를 즉시 확인합니다. Value Comparator나 Output Inspector를 연결해 공개된 NIST·RFC·KISA 시험 벡터와 정확히 일치하는지 대조합니다.
왜 NodeCrypto를 사용하는가
암호 구현에서 최종 암호문이나 서명 검증이 실패했을 때, 마지막 결과만 보고는 어느 단계에서 바이트가 어긋났는지 찾기 어렵습니다.
-
표준 시험 벡터 대조
NIST FIPS(197, 180-4, 202, 203, 204, 205), IETF RFC(4231, 4493, 5869, 7714, 7748, 7914, 8032), 국내 표준 KISA(SEED, ARIA, LEA, LSH) 시험 벡터를 그대로 재현하고 바이트 단위로 대조합니다.
-
모든 중간값 확인
모든 연결선에 흐르는 값을 눈으로 확인할 수 있습니다. 엔디안 변환 착오, 패딩 규칙 차이, IV/Nonce 길이 오류, 서브키 유도 버그를 참조 구현과 비교하며 즉시 찾아낼 수 있습니다.
-
프로토콜 프로토타이핑 및 모듈화
코드를 작성하기 전에 핸드셰이크, 챌린지-응답 인증, 키 스케줄을 그래프로 먼저 설계합니다. 서브 워크플로우를 사용자 정의 노드로 등록해 재사용하고
.ncw파일로 공유할 수 있습니다. -
암호학 학습과 교육
별도 프로그램 설치 없이 브라우저만으로 ECDH 키 합의, HKDF 키 유도, 블록 암호 운영 모드, 양자내성 KEM 캡슐화가 어떻게 맞물려 돌아가는지 직관적으로 시연할 수 있습니다.
만들어진 워크플로우
각 워크플로우는 공개 시험 벡터 또는 독립 참조 구현으로 검증되었으며, 웹앱에서 즉시 열거나 .ncw 파일로 내려받을 수 있습니다.
-
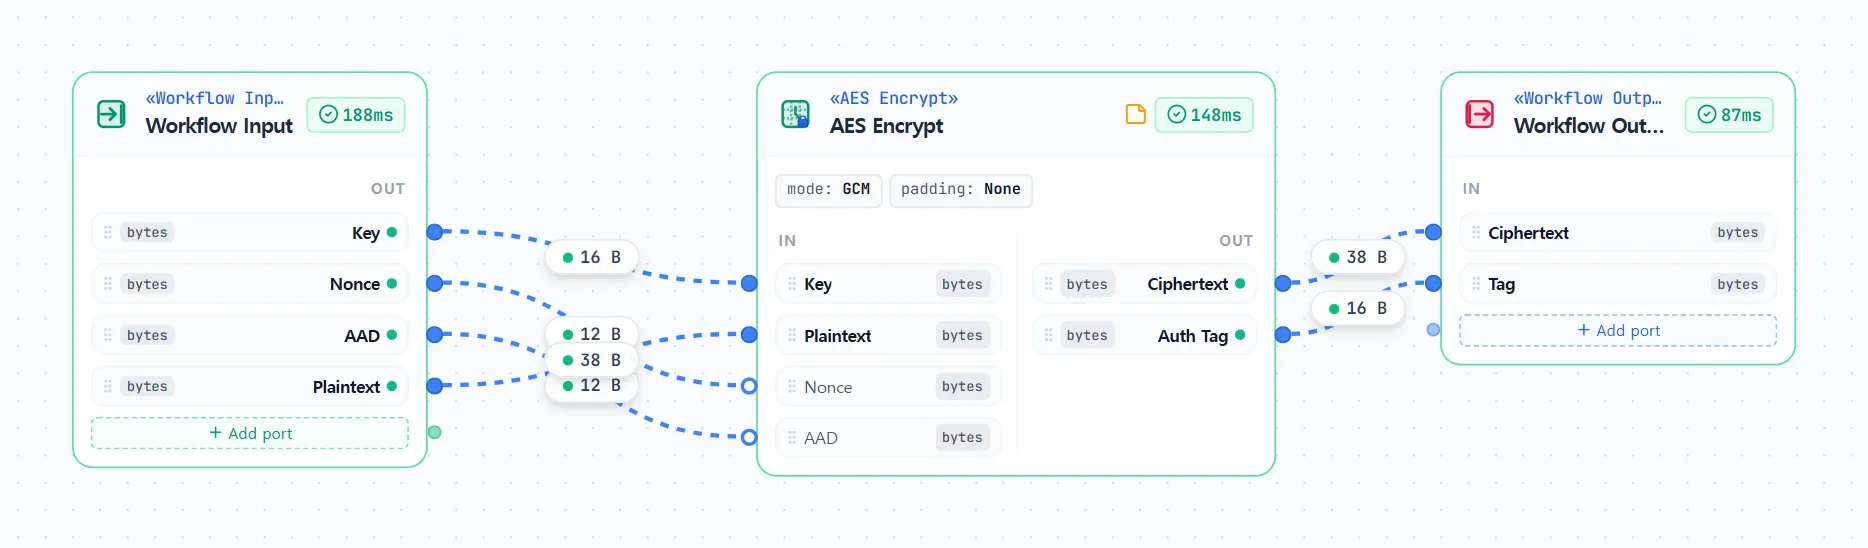 대칭키 · AEADRFC 7714
AES-GCM 암호화
96비트 nonce와 연관 데이터(AAD)를 사용하는 SRTP 패킷용 AES-128-GCM 인증 암호화로, 암호문과 128비트 인증 태그를 함께 출력합니다.
-
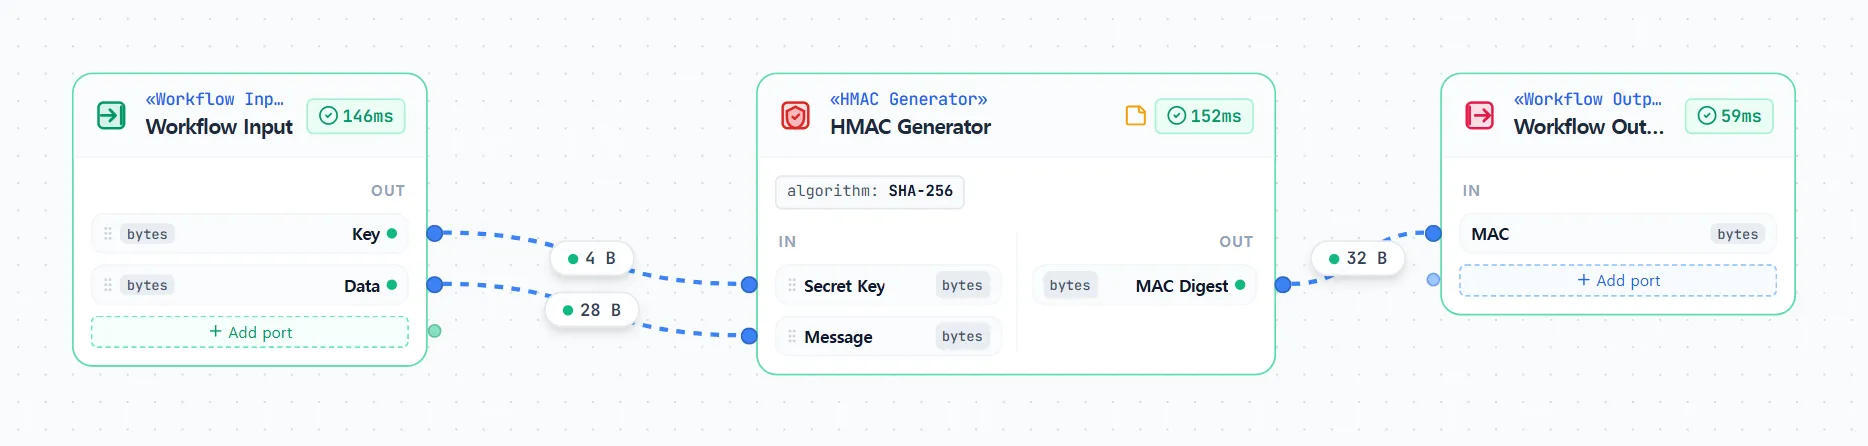 메시지 인증RFC 4231
HMAC-SHA-256
대칭 비밀키로 메시지의 256비트 해시 기반 메시지 인증 코드(HMAC)를 계산하며 RFC 4231 Test Case 2 시험 벡터로 검증했습니다.
-
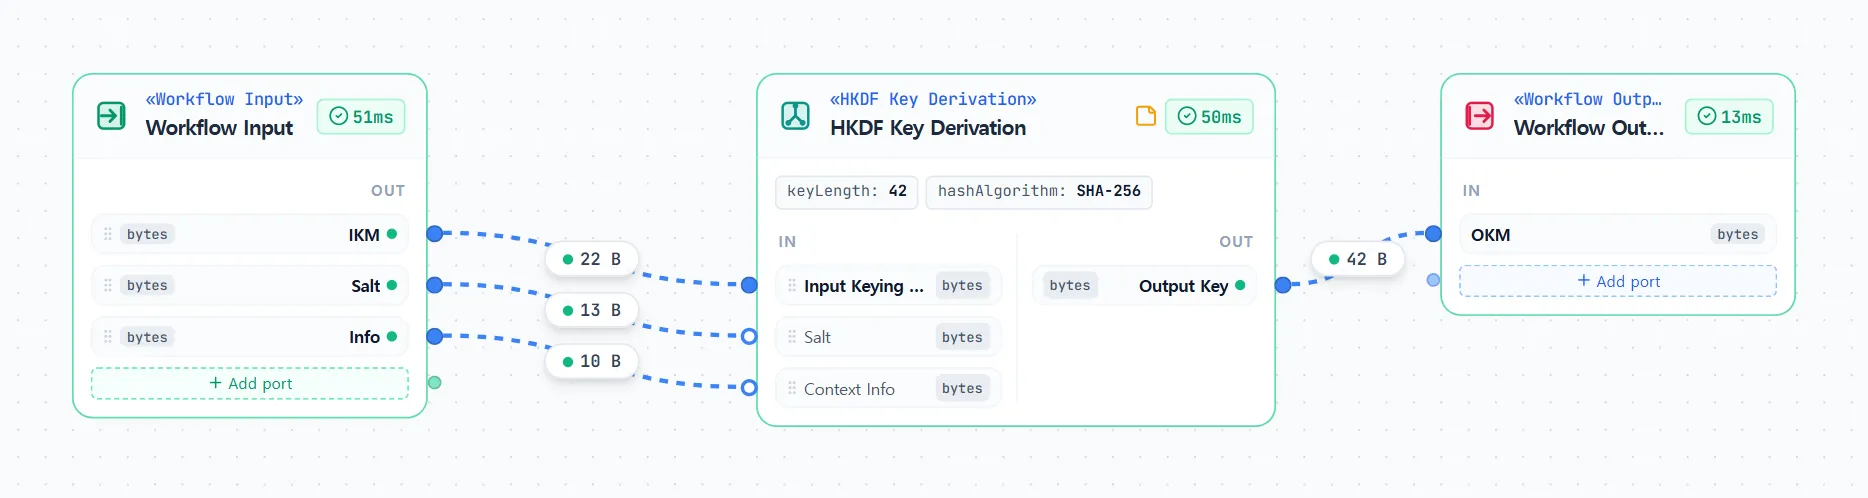 키 유도 (KDF)RFC 5869
HKDF-SHA-256
입력 키 재료(IKM), 솔트(Salt), 컨텍스트 정보(Info)로부터 추출-확장(Extract-and-Expand) 2단계를 거쳐 42바이트 키(OKM)를 유도합니다.
-
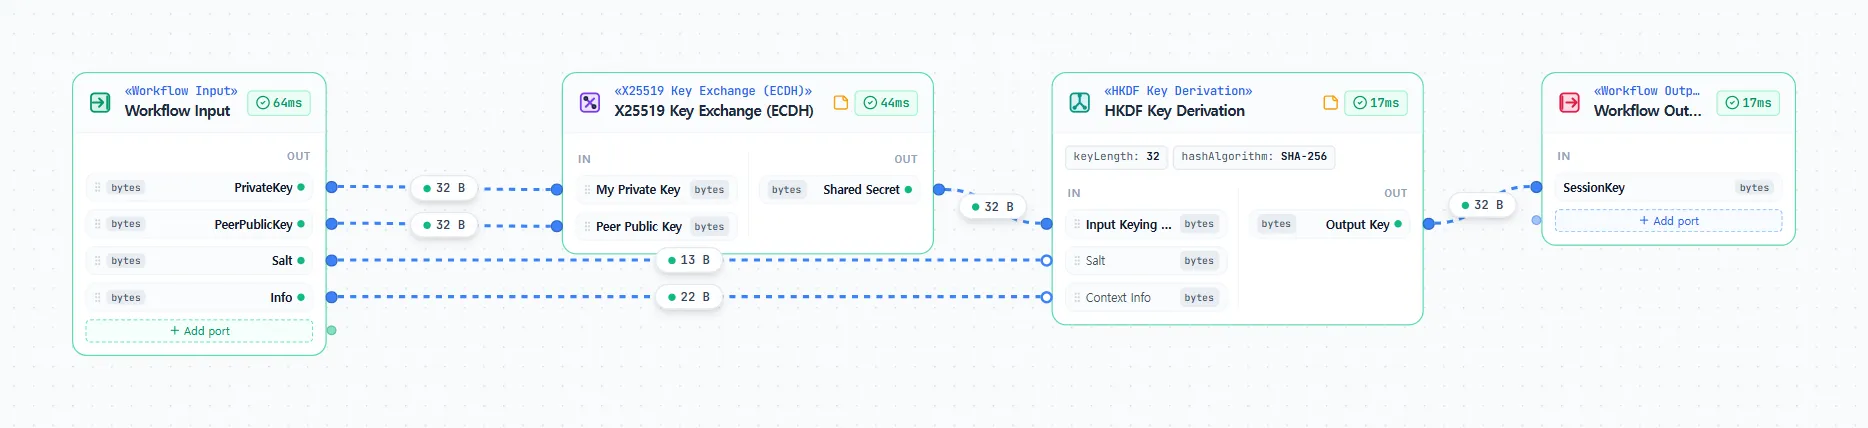 키 합의 + KDFRFC 7748 + 5869
X25519 + HKDF
X25519 타원곡선 Diffie-Hellman 키 합의로 얻은 공유 비밀을 HKDF-SHA-256에 연결해 안전한 32바이트 대칭 세션키를 유도합니다.
-
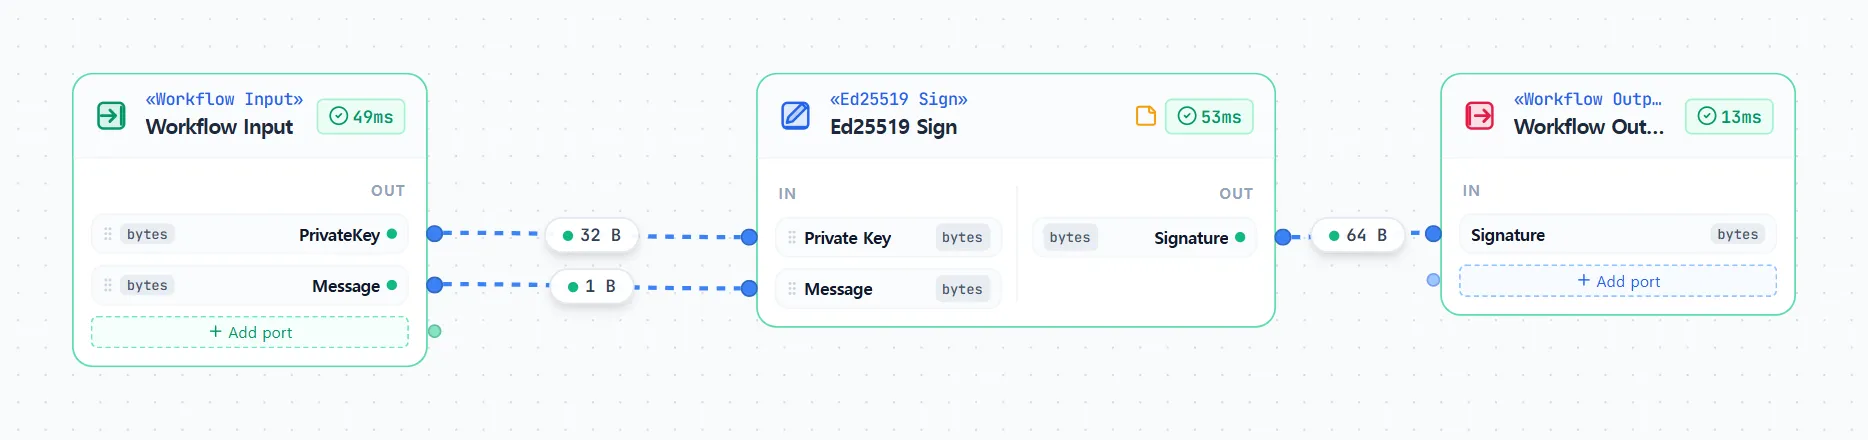 전자서명RFC 8032
Ed25519 서명
32바이트 비밀키 시드로 메시지에 대해 난수 없이 결정론적(Deterministic) 64바이트 EdDSA 서명을 생성하며 RFC 8032 §7.1로 검증했습니다.
-
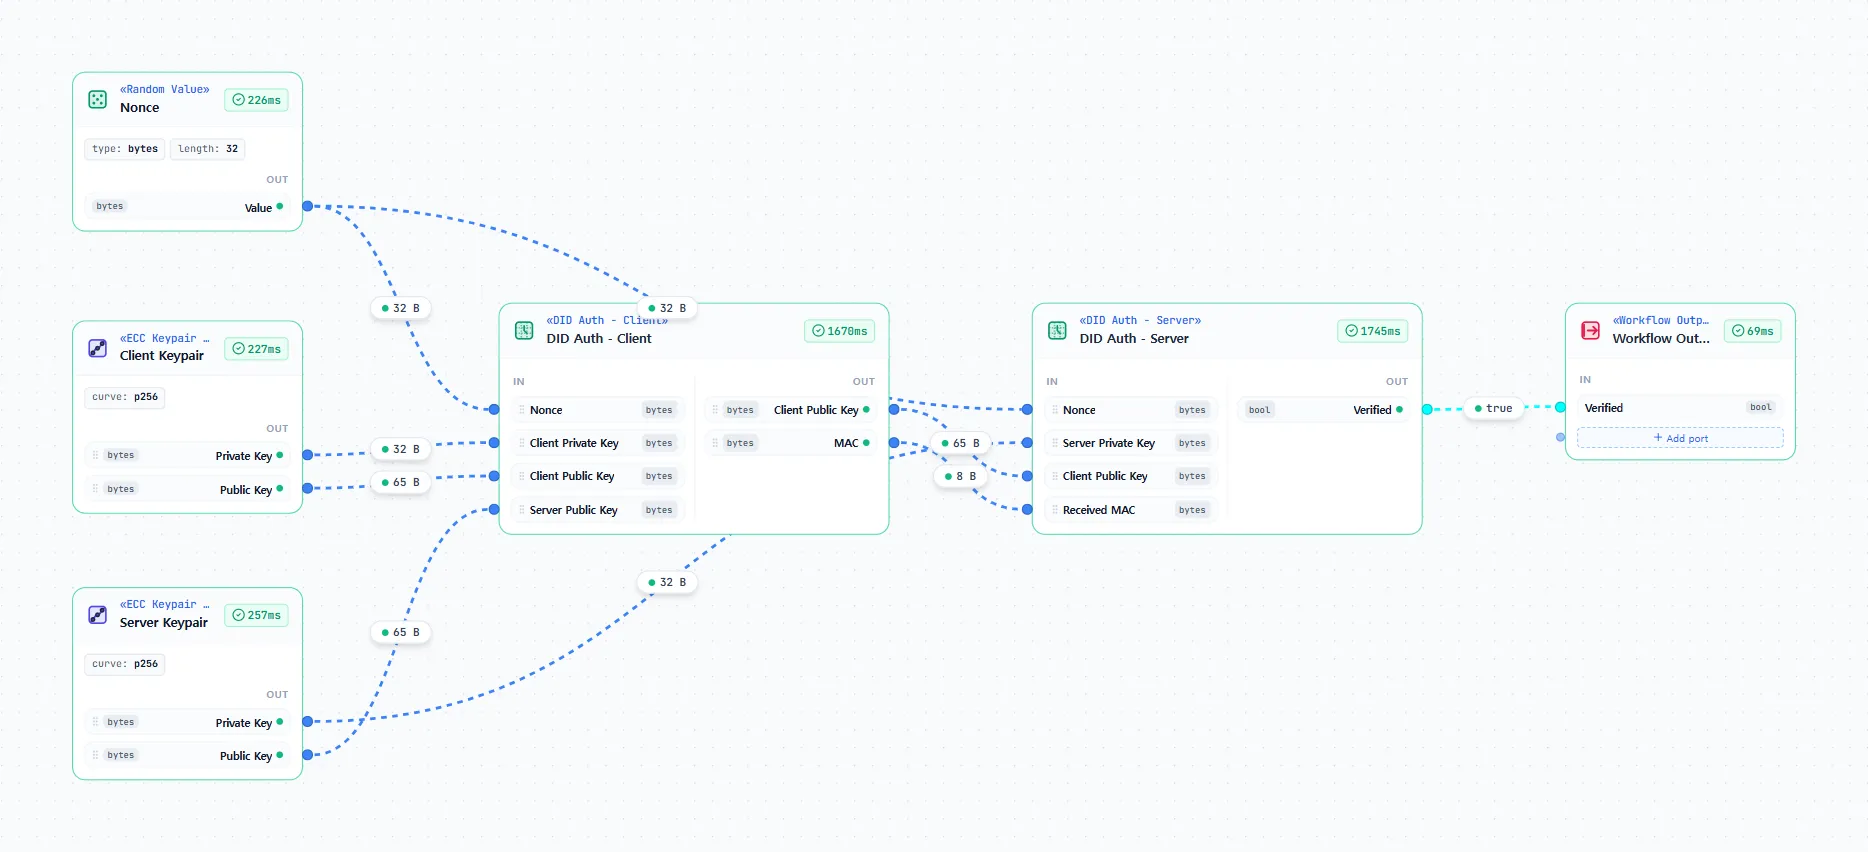 프로토콜 데모P-256 ECDH
DID Auth 데모
클라이언트와 서버 워크플로우를 사용자 정의 노드로 패키징하여 매 실행마다 새로운 P-256 키쌍과 32바이트 nonce로 챌린지-응답을 검증하는 종합 예제입니다.
지원 노드
현재 카탈로그에는 8개 범주에 83개 노드가 있습니다. 모든 노드는 파라미터, 고정/가변 포트 명세, 런타임 오류 코드, 배선 예제를 담은 상세 레퍼런스 문서를 제공합니다.
- 입력 (10): User Input Dialog, Random Value, Static Value, ValueSet, Webhook / API Input, Link Box, Workflow Input, Workflow Output
- 변환 (12): Hex to Bytes, Bytes to Hex, UTF-8 String to Bytes, Base64 / Base58 / Multibase, Endian Swap, PEM / DER
- 대칭키 암호 (17): AES, 국산 표준 SEED·ARIA·LEA, Camellia, SM4, DES / 3DES (9종 블록 운영 모드 지원), ChaCha20-Poly1305
- 비대칭키 (14): ECC 키생성 / ECDH / ECDSA (P-256, P-384, P-521, secp256k1), X25519, Ed25519, RSA KeyGen / OAEP / PSS
- 양자내성 (12): ML-KEM (FIPS 203), ML-DSA (FIPS 204), SLH-DSA (FIPS 205), 하이브리드 KEM (X25519 + ML-KEM-768)
- 해시 (4): Cryptographic Hash (SHA-2, SHA-3, BLAKE2/3, 국산 LSH, SM3, RIPEMD-160), HMAC Generator, CMAC Generator, CRC Generator
- 키 유도 (2): HKDF Key Derivation (RFC 5869), PBKDF2 Key Derivation (RFC 8018)
- 유틸리티 (12): 내장 Script, Byte Concatenator, Byte Slicer, Block Padding / Unpadding, Bitwise Logic, Value Comparator, Switch
기타 안내
- 도움말 및 레퍼런스
- 도움말 홈 및 노드 레퍼런스, 블록 암호 운영 모드, 패딩 표준, 내장 스크립트 언어, AI 에이전트(MCP) 연동 안내.
- 오픈소스 및 라이선스
- CLI, 실행 엔진, 예제 워크플로우는 Apache-2.0 오픈소스로 GitHub에 공개되어 있습니다. 웹앱은 무료로 제공되며 소스는 공개하지 않습니다.
- 정책 문서
- 서비스 소개 및 연락처, 개인정보처리방침, 이용약관.
- 보안 고지
- NodeCrypto는 학습, 프로토타이핑, 시험 벡터 검증을 위한 도구입니다. 실서비스에 적용하기 전에 암호 절차와 키 관리 체계를 직접 검토하십시오.