 NodeCrypto
만들어진 워크플로우
모든 워크플로우를 NodeCrypto 웹앱에서 즉시 열거나 .ncw 파일로 내려받을 수 있습니다. 수록된 19종의 예제는 모두 공식 RFC·NIST·KISA 표준 시험 벡터 또는 독립 참조 구현으로 검증되었으며, 상세 페이지에서 암호학적 배경과 단계별 배선 해설, 전체 입출력 바이트 값을 함께 제공합니다.
-
 대칭키 · AEADRFC 7714 §16.1.1
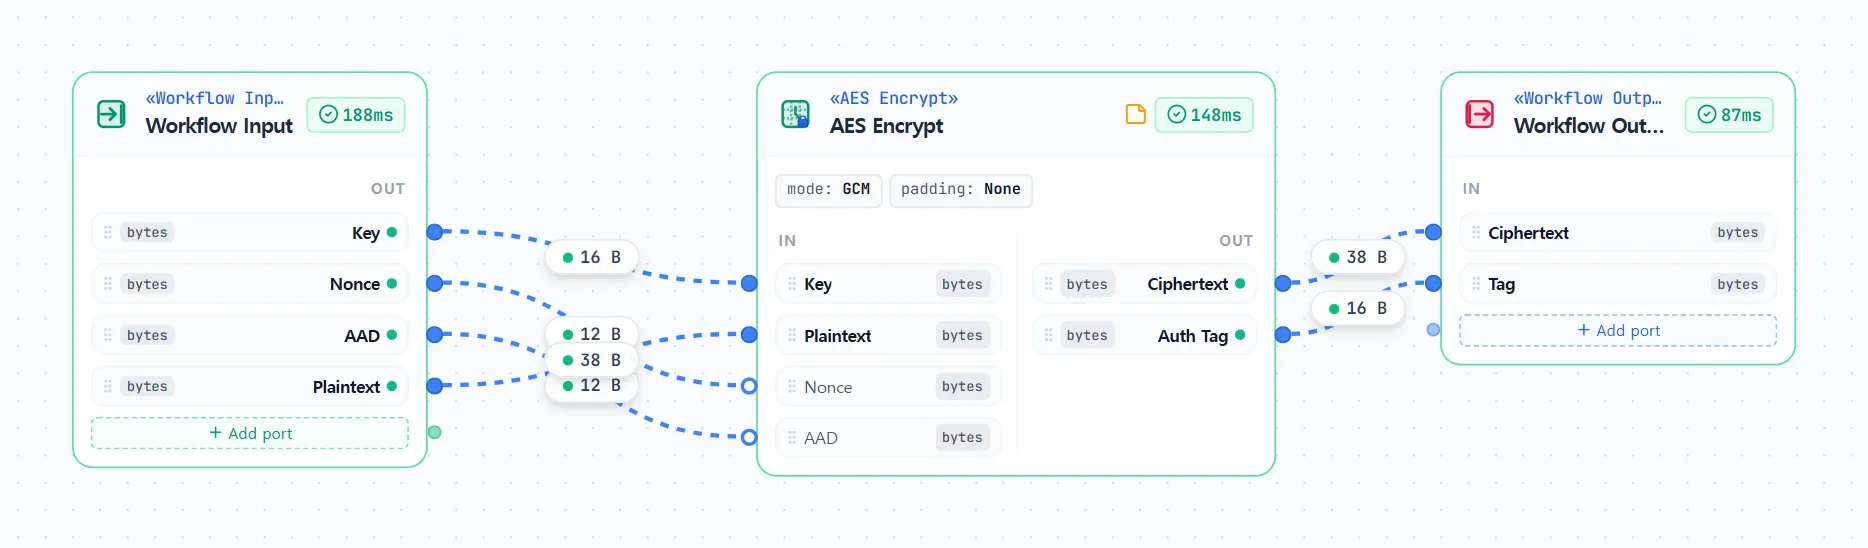
AES-GCM 암호화
96비트 nonce와 연관 데이터(AAD)를 쓰는 SRTP 패킷용 AES-128-GCM 인증 암호화로, 암호문과 128비트 인증 태그를 출력합니다.
노드 3개 ·symmetric-aes-encrypt상세 해설 → -
대칭키 · 포트 이름 지정RFC 7714 §16.1.1
포트 이름을 붙인 AES-GCM
같은 AES-128-GCM 암호화에서 AES 노드의 고정 포트에 프로토콜 역할 이름(
Packet Payload,Encrypted Payload)을 붙여 그래프가 프로토콜 명세서처럼 읽히게 구성했습니다.노드 3개 · 고정 포트 역할 이름상세 해설 → -
대칭키 · KISA 국내 표준RFC 4269 App. B.4
SEED-128 블록 암호화
국내 표준 128비트 블록 암호 SEED로 단일 16바이트 블록을 패딩 없이 ECB 모드로 암호화하며 KISA 및 RFC 4269 시험 벡터로 검증했습니다.
노드 3개 ·symmetric-seed-encrypt상세 해설 → -
대칭키 · Value RegistryFIPS 197 App. C.1
변수를 쓰는 AES
키와 평문을 하드코딩된 상수 대신 Value Registry의 이름 있는 변수(
$example.aes.key,$example.aes.plaintext)에서 참조하는 FIPS 197 AES-128 예제입니다.노드 3개 ·$var변수 바인딩상세 해설 → -
 메시지 인증 (MAC)RFC 4231 §4.3
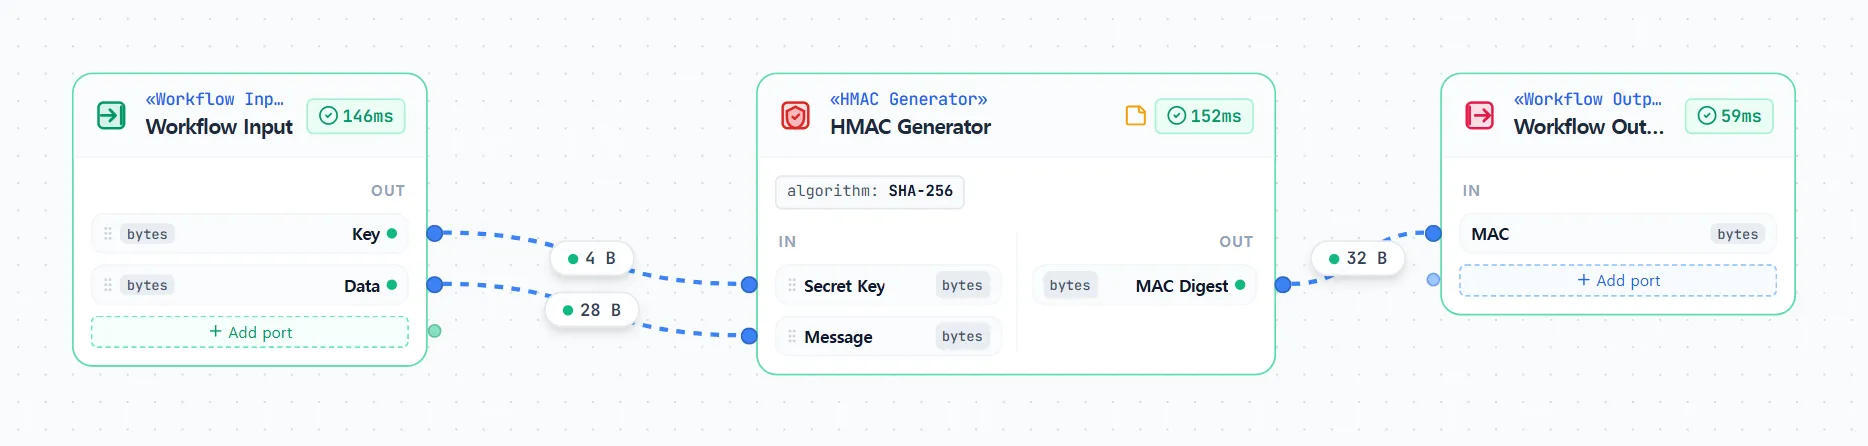
HMAC-SHA-256
대칭 비밀키("Jefe")로 ASCII 메시지의 256비트 해시 기반 메시지 인증 코드(HMAC)를 계산하며 RFC 4231 Test Case 2로 검증했습니다.
노드 3개 ·mac-hmac상세 해설 → -
메시지 인증 · 블록 암호RFC 4493 §4
AES-CMAC
서브키 마스크 $K_2$와 패딩 규칙을 사용해 40바이트 다중 블록 메시지의 AES-128-CMAC을 계산하며 RFC 4493 Example 3으로 검증했습니다.
노드 3개 ·mac-cmac상세 해설 → -
MAC · 내장 스크립트RFC 4493 §2.3
CMAC 서브키 생성
AES-128-ECB 블록 암호화로 0 블록($0^{128}$)을 암호화한 뒤, 내장 스크립트 노드에서 갈루아 유한체 $\mathrm{GF}(2^{128})$ 2배 연산을 수행해 CMAC 서브키 $K_1, K_2$를 유도합니다.
노드 4개 ·utility-script상세 해설 → -
 키 유도 (KDF)RFC 5869 §A.1
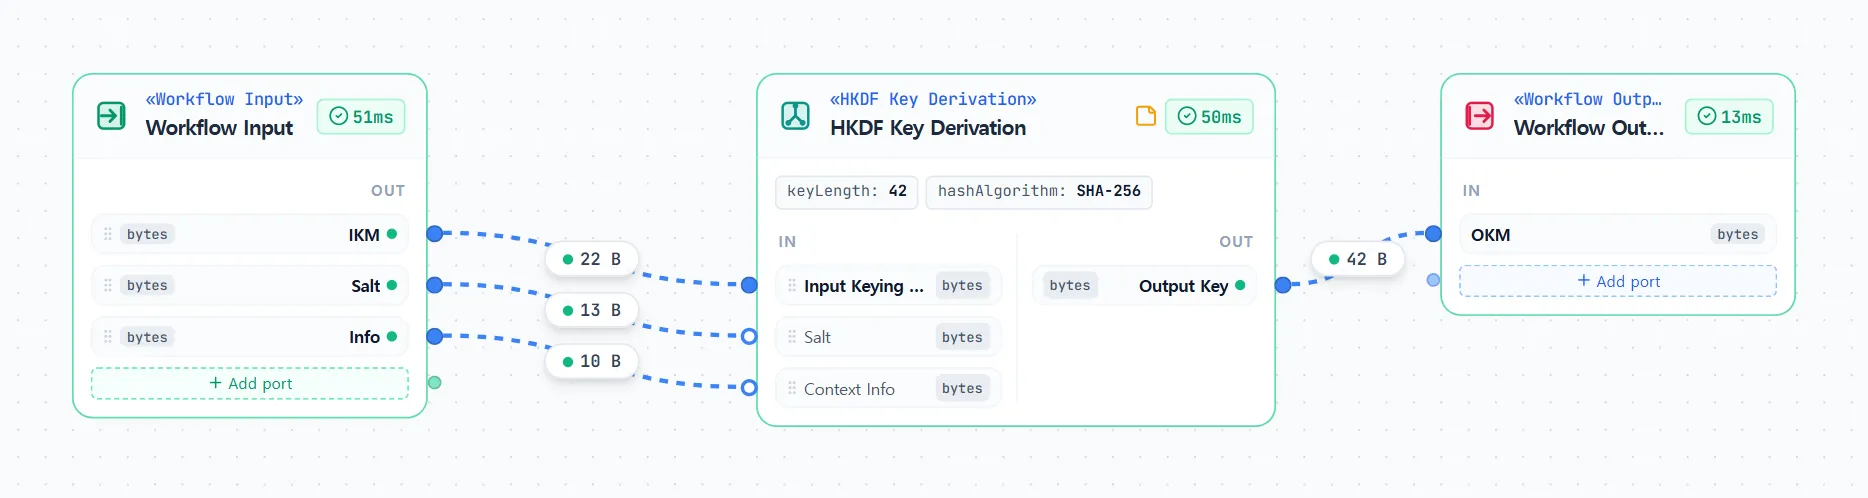
HKDF-SHA-256
입력 키 재료(IKM), 솔트(Salt), 컨텍스트 info로 42바이트 출력 키 재료(OKM)를 유도하는 추출-확장(Extract-and-Expand) 키 유도(RFC 5869)입니다.
노드 3개 ·kdf-hkdf상세 해설 → -
키 유도 · 패스워드RFC 7914 §11
PBKDF2-HMAC-SHA-256
반복 1회, 출력 64바이트(512비트) 설정의 패스워드 기반 키 유도로, 2개의 SHA-256 블록을 연접해 유도 키를 생성하며 RFC 7914 §11 벡터로 검증했습니다.
노드 3개 ·kdf-pbkdf2상세 해설 → -
비대칭키 · 키 합의RFC 7748 §6.1
X25519 키 합의
한쪽의 32바이트 개인키 스칼라와 상대방의 Curve25519 공개키 u-좌표로 32바이트 공유 비밀을 계산하며 RFC 7748 §6.1로 검증했습니다.
노드 3개 ·asymmetric-x25519-ecdh상세 해설 → -
 비대칭키 + KDFRFC 7748 + 5869
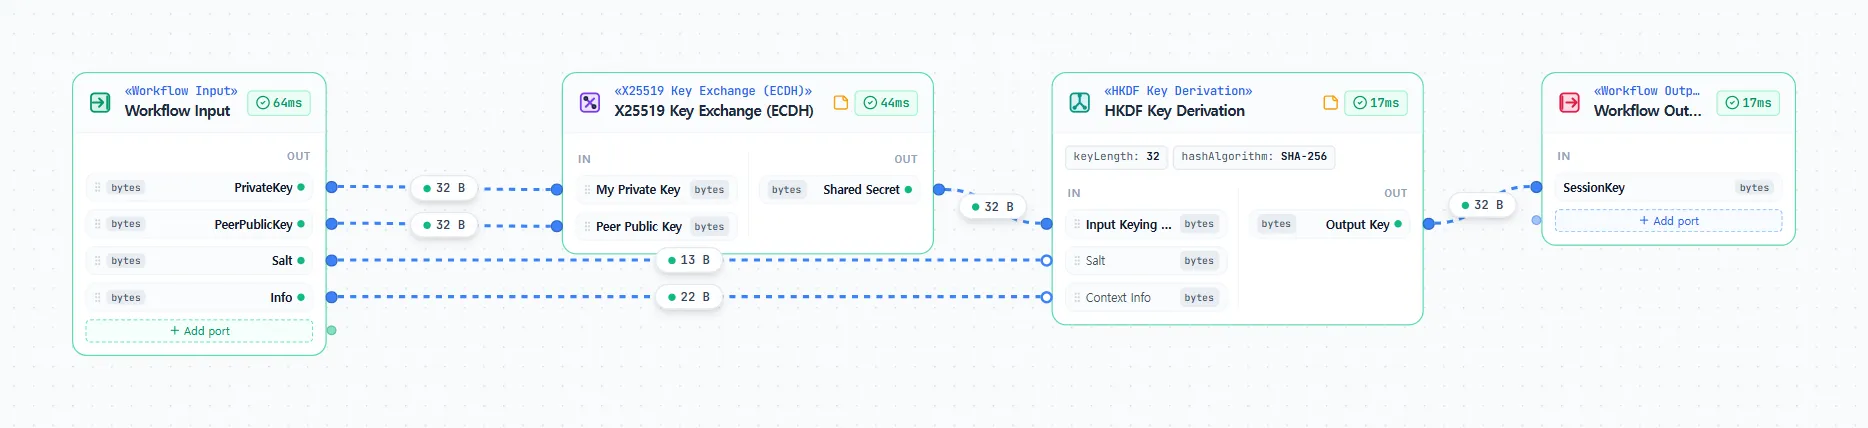
X25519 + HKDF
X25519 키 합의로 얻은 원시 공유 비밀을 솔트 및 컨텍스트 info와 함께 HKDF-SHA-256에 주입하여 균일한 32바이트 대칭 세션키를 유도합니다.
노드 4개 · ECDH → HKDF상세 해설 → -
비대칭키 + KDF · 포트 이름RFC 7748 + 5869
포트 이름을 붙인 X25519 + HKDF
같은 X25519 + HKDF 세션키 유도 파이프라인에서 두 노드의 고정 포트에 프로토콜 역할 이름(
Local Private Key,Raw Shared Secret,Session Key)을 붙였습니다.노드 4개 · 고정 포트 역할 이름상세 해설 → -
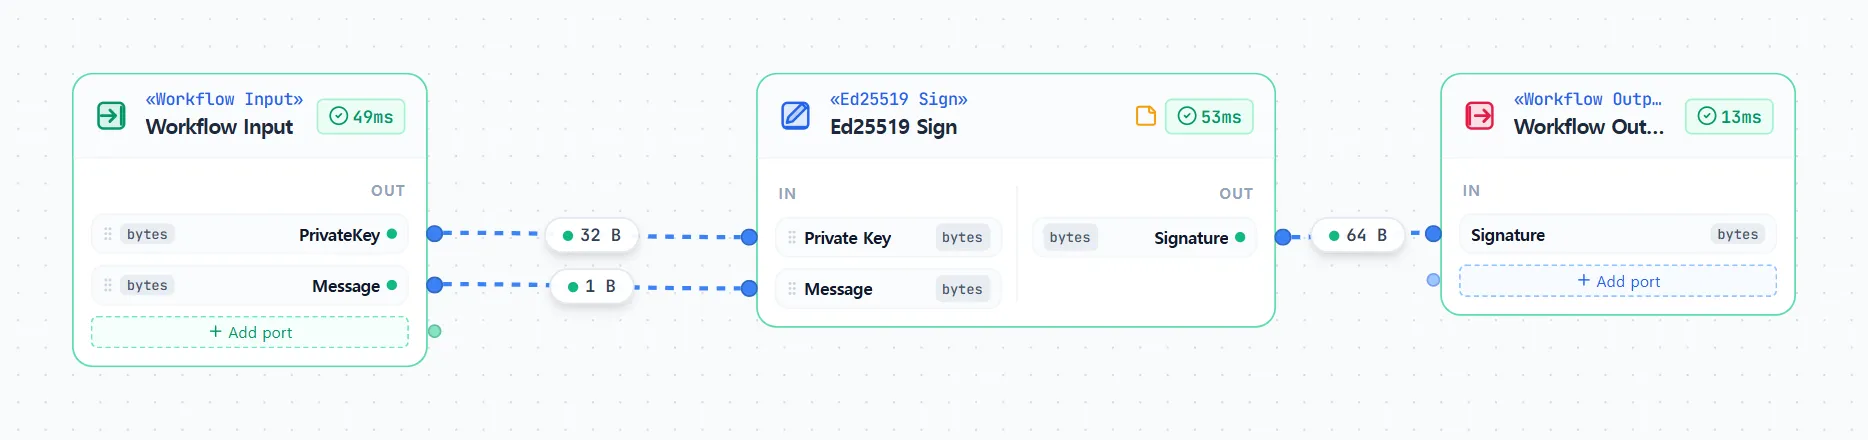 전자서명 · EdDSARFC 8032 §7.1
Ed25519 서명
32바이트 비밀키 시드로 1바이트 메시지에 대해 결정론적(Deterministic) 64바이트 Ed25519 서명을 생성하며 RFC 8032 §7.1 Test 2로 검증했습니다.
노드 3개 ·asymmetric-ed25519-sign상세 해설 → -
양자내성 (PQC) · KEMFIPS 203 (ML-KEM-768)
ML-KEM-768 역캡슐화
2,400바이트 전체 역캡슐화 키로 1,088바이트 암호문을 풀어 32바이트 공유 비밀을 복원하고 C2SP CCTV 시험 벡터와 대조합니다.
노드 3개 ·pqc-mlkem-decaps상세 해설 → -
양자내성 (PQC) · KEMFIPS 203 왕복 검증
ML-KEM-768 왕복
ML-KEM-768 키 생성, 캡슐화, 역캡슐화를 한 그래프로 구성하고 Value Comparator로 양쪽 공유 비밀이 일치해
true를 출력하는지 검증합니다.노드 6개 · KeyGen → Encaps → Decaps상세 해설 → -
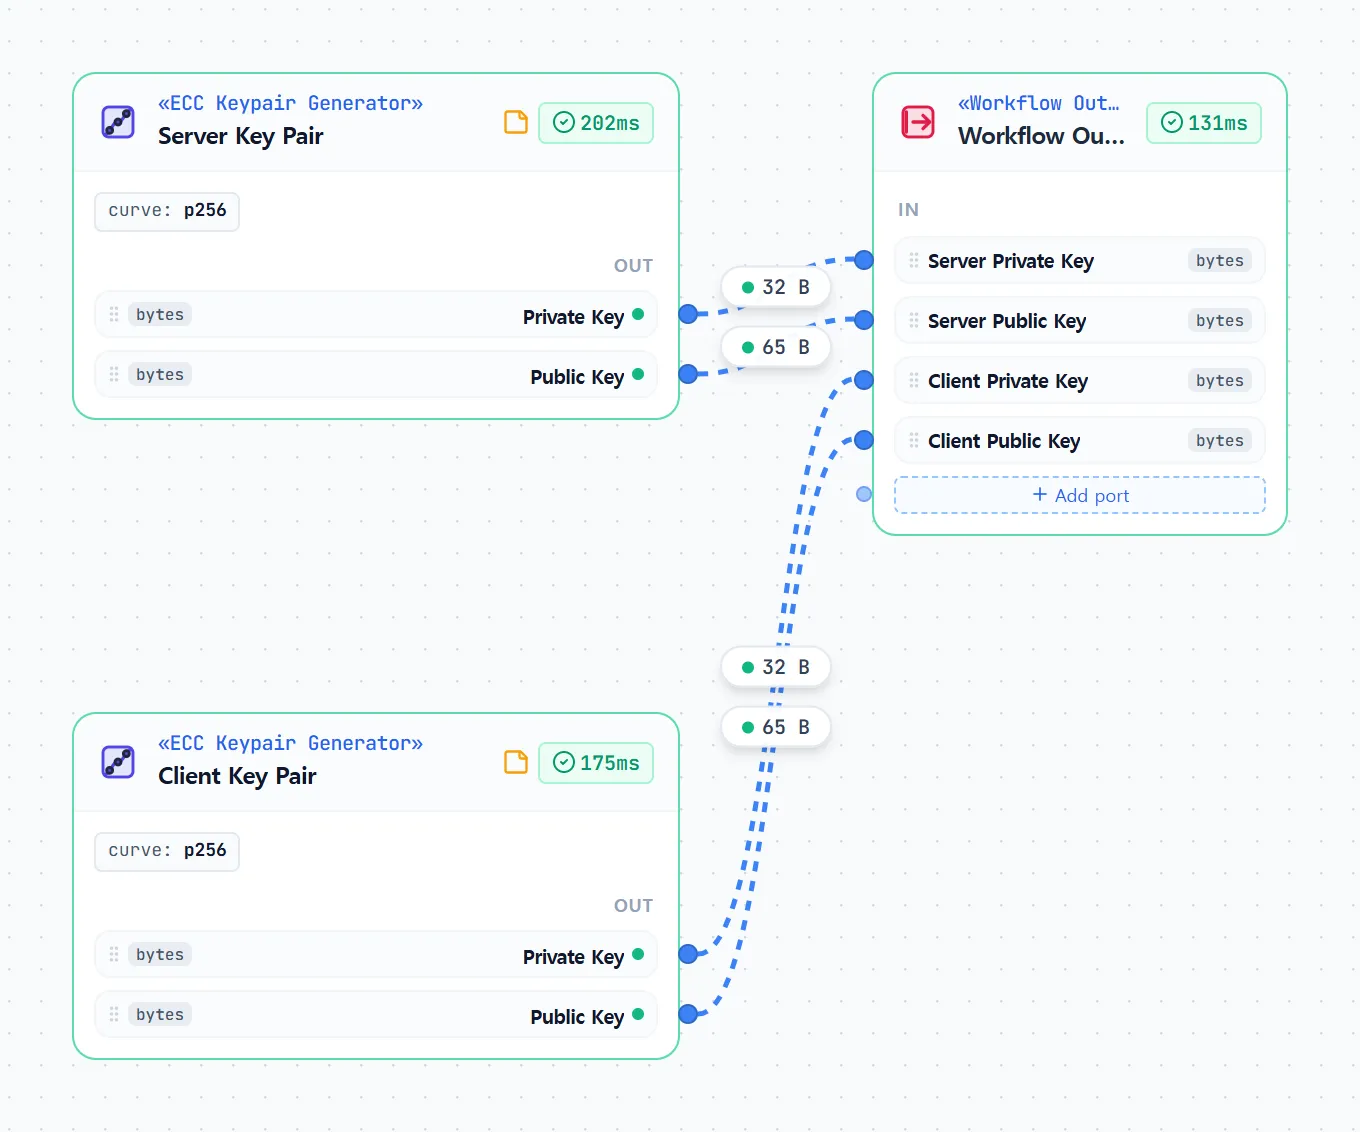 프로토콜 데모NIST P-256 키쌍
DID Auth: 키쌍 생성
DID Auth 챌린지-응답 데모에서 사용하는 서버용과 클라이언트용 NIST P-256(secp256r1) 타원곡선 키쌍을 생성합니다.
노드 3개 ·asymmetric-ecc-keygen상세 해설 → -
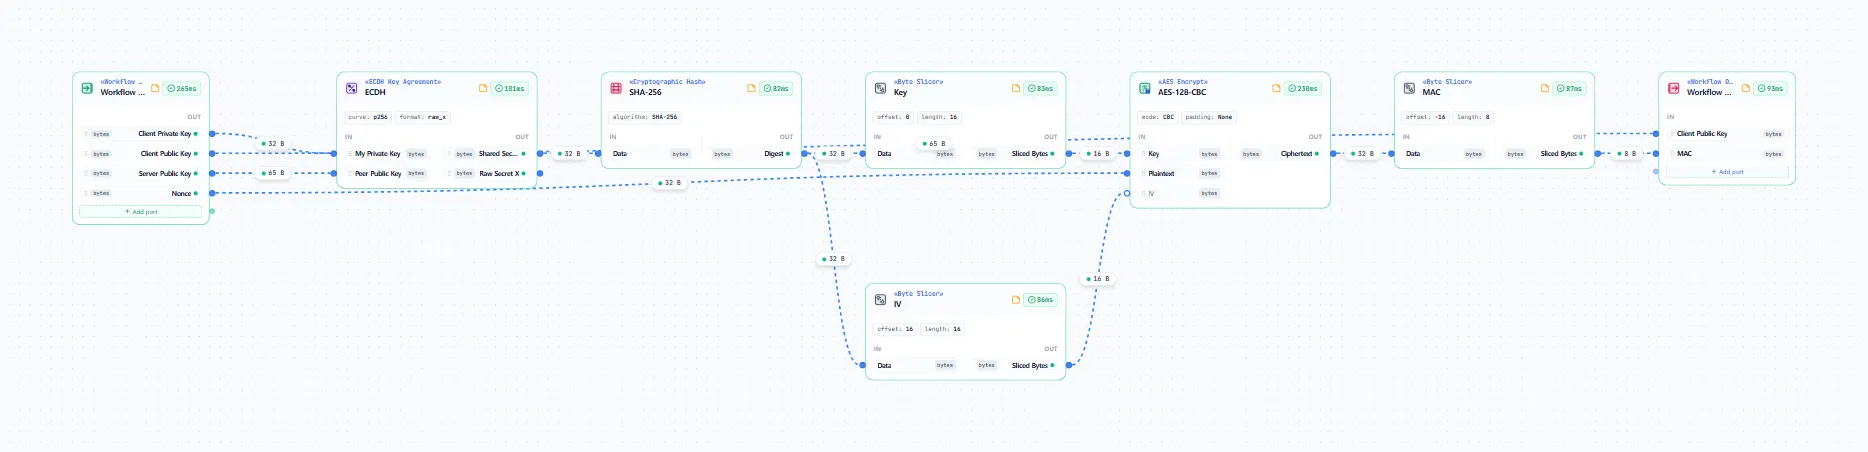 프로토콜 데모ECDH + SHA-256 + AES-CBC
DID Auth: 클라이언트
ECDH 기반 챌린지-응답 인증의 클라이언트 쪽 파이프라인으로, SHA-256(ECDH)에서 AES-128 키와 IV를 분할해 서버의 nonce를 암호화하고 8바이트 응답 MAC을 계산합니다.
노드 8개 · 클라이언트 응답 생성상세 해설 → -
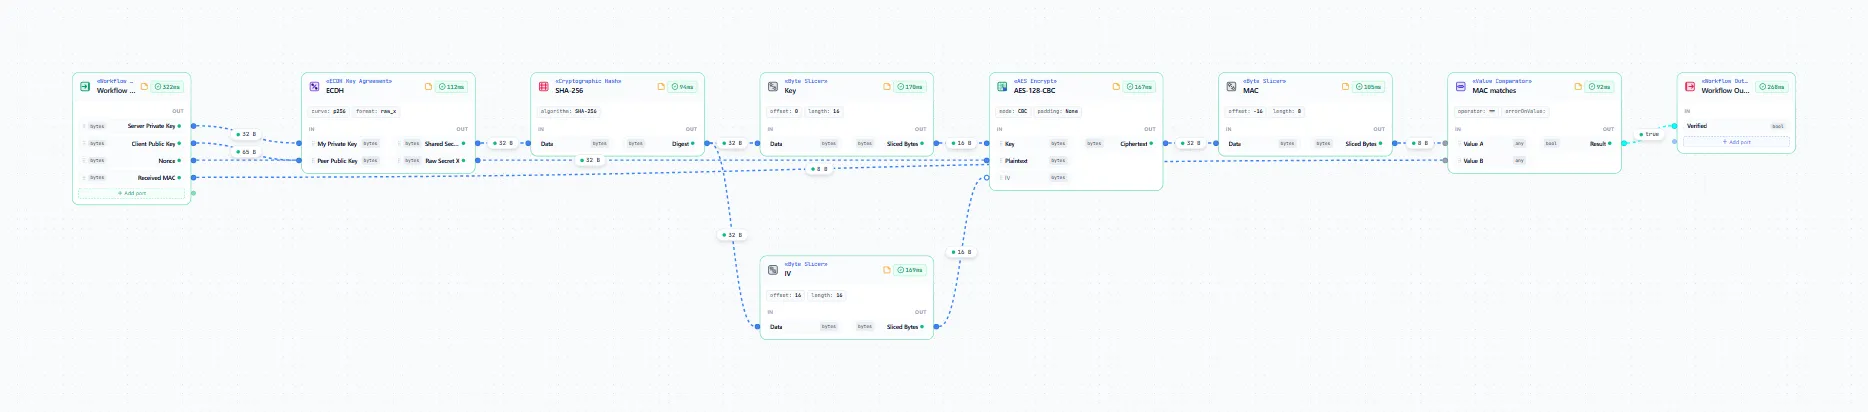 프로토콜 데모ECDH + MAC 대조 검증
DID Auth: 서버
서버 쪽 파이프라인으로, 자신의 개인키와 클라이언트 공개키로 동일한 ECDH 공유 비밀 및 8바이트 기대 MAC을 재계산하여 클라이언트가 보낸 MAC과 비교합니다.
노드 9개 · 서버 인증 판정상세 해설 → -
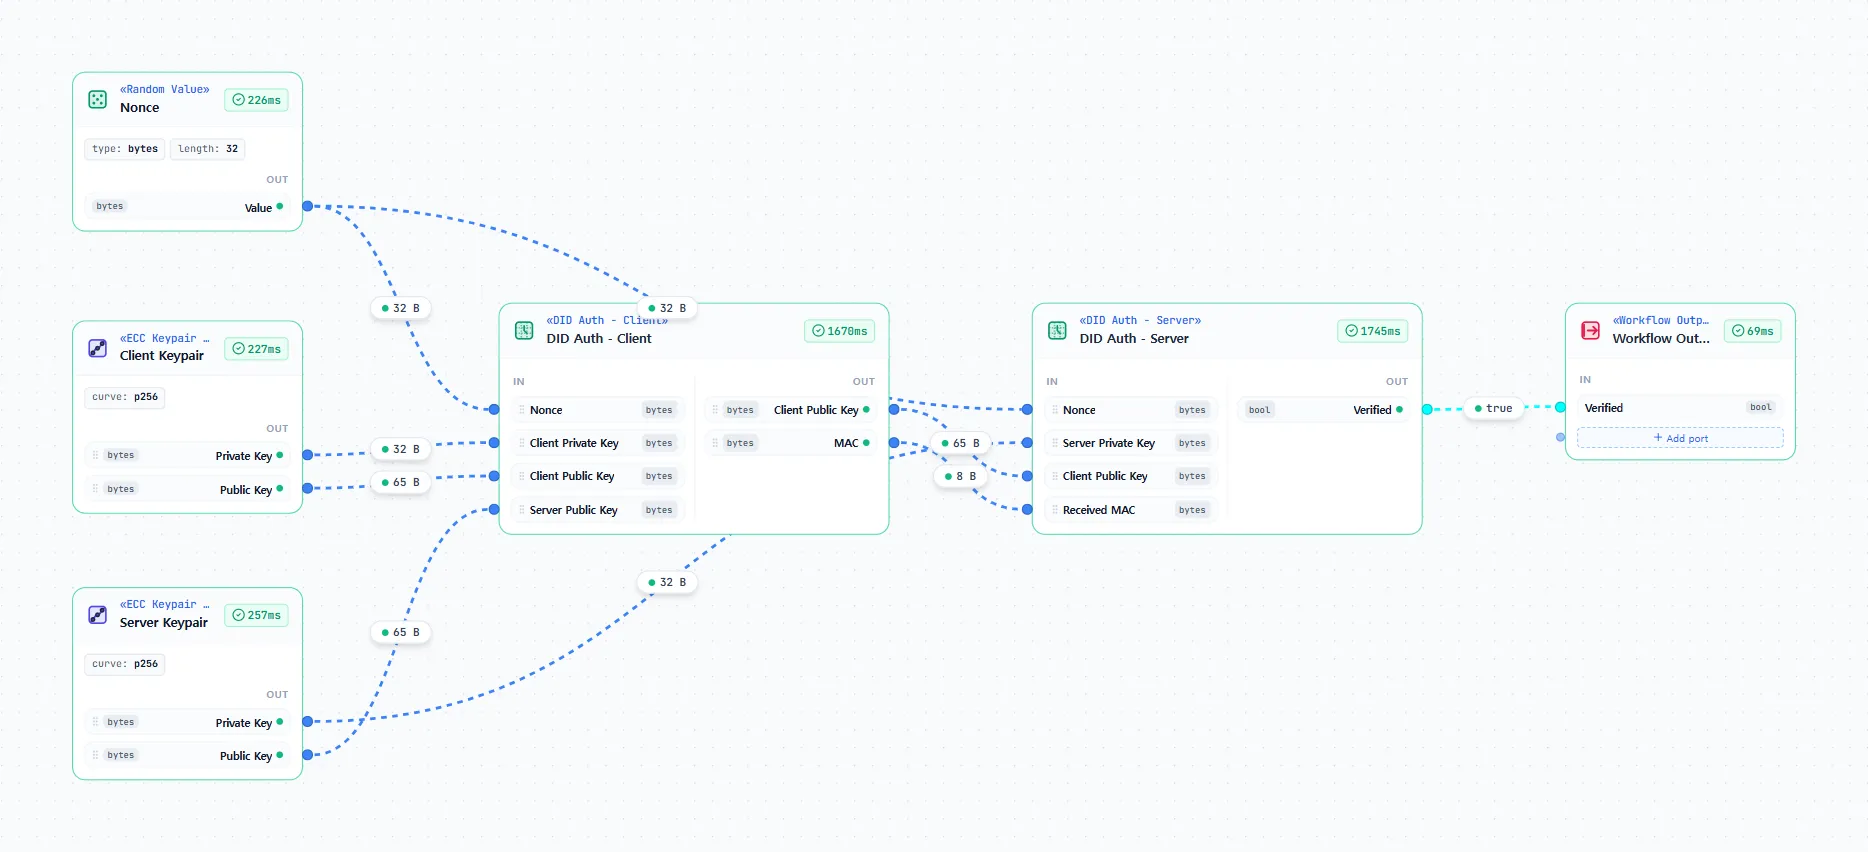 프로토콜 데모사용자 정의 노드 · 종합 시뮬레이션
DID Auth 데모
클라이언트와 서버 워크플로우를 사용자 정의 노드로 등록해 매 실행마다 새 P-256 키쌍과 32바이트 난수 nonce로 연결한 엔드투엔드 학습용 예제입니다.
노드 6개 · 내장 커스텀 노드 조합상세 해설 →